
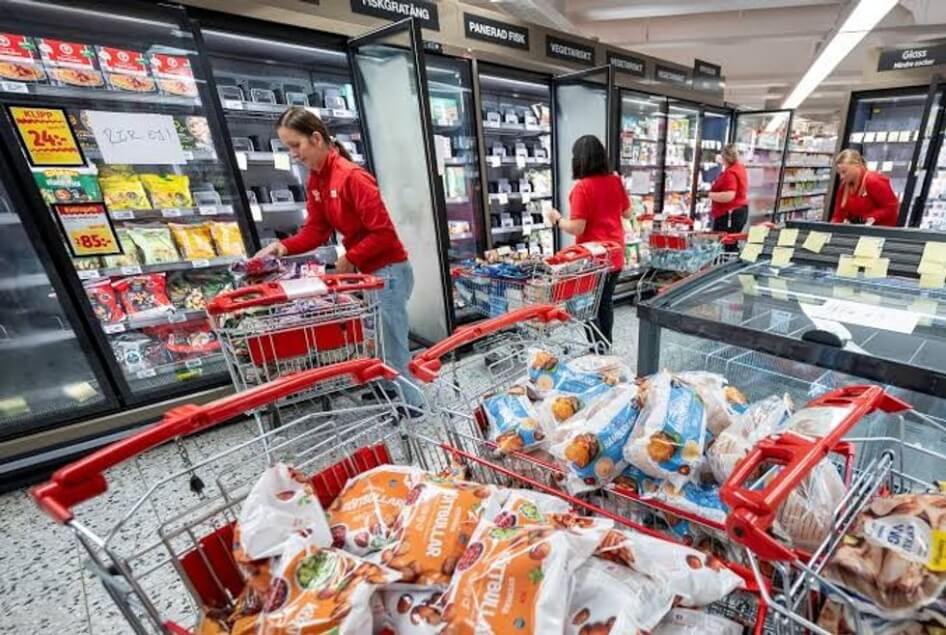
Frigoriferë dhe ngrirës në supermarkete të ndryshme në Evropë janë bërë objekt i sulmeve kibernetike, duke vënë në rrezik zinxhirin e freskisë dhe sigurinë ushqimore. Një hulumtim i ri ka nxjerrë në pah se rreth 13 mijë sisteme kontrolli për frigoriferë dhe ngrirës janë të ekspozuara drejtpërdrejt përmes internetit në 99 shtete dhe territore. Pajisjet nuk përdoren vetëm në dyqane, por edhe në spitale, ferma dhe objekte të përpunimit të ushqimit.
Incidentet kanë prekur disa rrjete tregtare. Një sulm kibernetik ka goditur sistemet e ftohjes në dhjetëra supermarkete në Belgjikë, duke i detyruar dyqanet të hedhin ushqime me vlerë rreth 100 mijë euro. Nga ky sulm janë prekur rreth 40 supermarkete të rrjetit Delhaize, të paktën 15 dyqane Carrefour, pesë pika të Spar dhe kompania e mishit De Laet en Van Haver. Mediat belge raportuan se temperaturat në frigoriferë janë rritur deri në 70 gradë Celsius.
Probleme janë raportuar edhe në disa dyqane të rrjetit suedez ICA. Ky rast vjen pas një incidenti të ngjashëm të regjistruar më 12 tetor, kur sistemet e ftohjes në qindra supermarkete franceze u manipuluan nga sulmuesit. Në të dyja situatat, pyetja kryesore ka qenë e njëjtë: si mundet dikush të marrë kontrollin e një frigoriferi apo ngrirësi pa qenë fizikisht brenda dyqanit?
Frigoriferët janë të lidhur online: ja pse rreziku rritet
Një pjesë e përgjigjes lidhet me mënyrën si funksionojnë sistemet e mëdha të ftohjes. Në supermarkete, temperatura, ciklet e shkrirjes së akullit dhe alarmet për secilin frigorifer e ngrirës menaxhohen nga njësi qendrore kontrolli. Këto pajisje, sipas një hulumtimi të publikuar në tetor nga kompania e sigurisë kibernetike Forescout, janë lidhur me internetin prej kohësh si një mundësi që ofrohet nga prodhuesit.
Kjo lidhje synon ta bëjë mirëmbajtjen më të lehtë për kompanitë. Danfoss, një nga furnizuesit kryesorë të këtyre sistemeve në Evropë, thotë se lidhja e pajisjeve të ftohjes me internetin mund të ulë me 15 deri në 30 për qind numrin e vizitave të panevojshme të teknikëve, sepse shumë probleme mund të zgjidhen nga distanca. Po ashtu, monitorimi në distancë u mundëson supermarketeve të ruajnë automatikisht të dhënat e temperaturës, të cilat kërkohen nga rregullat e sigurisë ushqimore, duke shmangur nevojën që punonjësit të kontrollojnë manualisht çdo frigorifer deri në katër herë në ditë.
Por lidhja online krijon edhe sipërfaqe të reja sulmi. Udhëzuesit e instalimit të vetë prodhuesve shpjegojnë se si sistemet mund të bëhen të qasshme nga jashtë, për shembull përmes konfigurimit të ruterit të dyqanit, në mënyrë që trafiku i internetit të drejtohet te njësia e kontrollit të frigoriferëve. Problemi, sipas Forescout, qëndron te ndarja e përgjegjësive mes palëve të përfshira. Një kompani e jashtme mund të kujdeset për programet kompjuterike, supermarketi mund të jetë pronar i pajisjeve, ndërsa departamenti i teknologjisë së informacionit i dyqanit menaxhon lidhjen me internetin. Kur përgjegjësitë nuk përcaktohen qartë, studiuesit paralajmërojnë se “asnjëra palë mund të mos ketë një pasqyrë të plotë të shërbimeve të ekspozuara ndaj internetit”.
Rreziku rritet edhe nga mosha e pajisjeve. Njëri prej kontrolluesve Danfoss të përfshirë në analizë nuk mbështetet më nga prodhuesi që nga maji i vitit 2021. Kjo do të thotë se pajisja nuk merr më përditësime sigurie dhe mbetet e ekspozuar ndaj sulmeve që mund të shfrytëzojnë dobësi të njohura. Sa e madhe është kjo ekspozim? Duke përdorur Shodan, një motor kërkimi që identifikon pajisjet e lidhura me internetin, Forescout zbuloi 12.976 shërbime të ekspozuara për menaxhimin e sistemeve të ftohjes, të shpërndara në 6.017 adresa interneti në 99 shtete dhe territore.
Sipas të dhënave të hulumtimit, pjesa më e madhe e këtyre shërbimeve i përkiste dy familjeve të produkteve: sistemeve XWEB të Copeland dhe Dixell, me 7.075 pajisje, si dhe sistemeve StoreView të Danfoss, me 4.697. Për shërbimet e Danfoss të identifikuara, 80 për qind funksiononin me versione të vjetra të programeve që nuk përfshinin përditësimin që rregullon dobësitë e njohura të sigurisë. Megjithatë, këto shifra tregojnë numrin e sistemeve të ekspozuara ndaj internetit, jo domosdoshmërisht pajisjet që janë hakuar.
Ndërkohë, rreziku nuk kufizohet vetëm te supermarketet. Të njëjtat sisteme përdoren edhe në industrinë e përpunimit të ushqimit, kantinat e verës, depot e frutave, fermat dhe pajisjet e ftohjes në spitale. Sulmuesit nuk kanë domosdoshmërisht nevojë për programe shumë të sofistikuara keqdashëse: pasi të depërtojnë në sistem, mund të shfrytëzojnë funksionet e zakonshme për të ndryshuar temperaturën, për të aktivizuar ciklet e shkrirjes së akullit ose për të fikur alarmet. Sipas Forescout, këto ndryshime mund të duken si veprime normale të sistemit, duke e bërë më të vështirë zbulimin e ndërhyrjes.
Rekomandimi kryesor i Forescout është që sistemet e menaxhimit të frigoriferëve të mos jenë të ekspozuara në internet. Në këtë mënyrë synohet të ulet mundësia që pajisjet të kontrollohen nga distanca pa autorizim, duke parandaluar që një incident i tillë të përsëritet në dyqane dhe institucione të tjera që përdorin teknologji të ngjashme.
Botuar fillimisht në Telegrafi