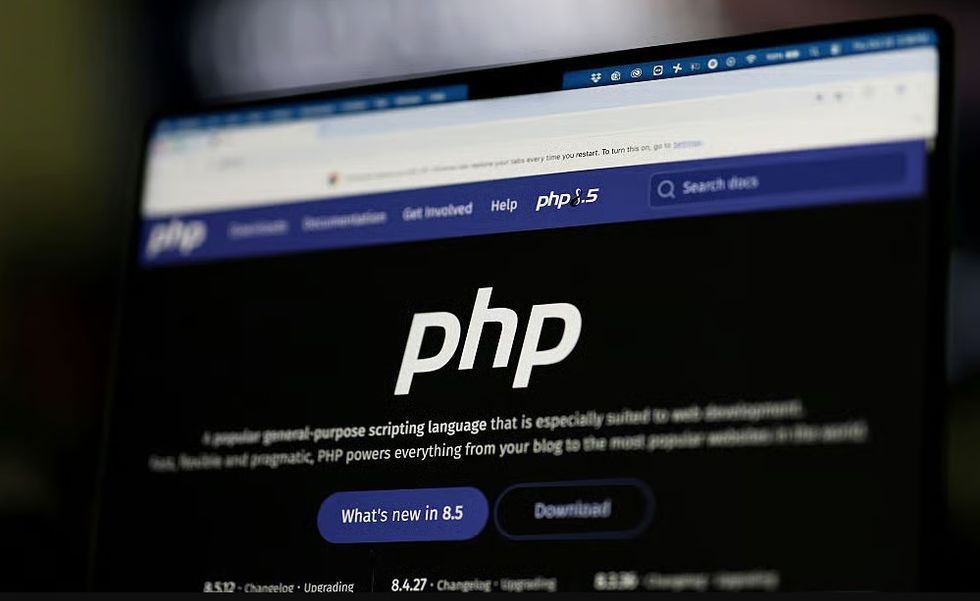
Për më shumë se një dekadë, dobësi serioze në teknologjinë që qëndron pas një pjese të madhe të internetit kanë qëndruar të pazbuluara. Por këtë javë, ato dolën në dritë pas zbulimeve që u mbështetën te inteligjenca artificiale (AI), duke ndezur një alarm global për sigurinë kibernetike. Rasti lidhet me një gjuhë programimi shumë të përdorur, PHP, e cila përdoret gjerësisht në mbarë botën që nga vitet 2000 për krijimin e faqeve të internetit.
Qeveritë dhe agjencitë e sigurisë kibernetike në vende të ndryshme po punojnë për të kufizuar pasojat e këtij zbulimi, i cili u bë publik të mërkurën. Autoritetet u kanë dërguar thirrje operatorëve të faqeve të internetit që të instalojnë menjëherë një përditësim urgjent sigurie ose të shqyrtojnë çaktivizimin e përkohshëm të platformave të tyre, në varësi të situatës dhe konfigurimeve që përdorin.
PHP-ja vë në rrezik serverët: pse kërkohet përditësim urgjent
Çka është PHP-ja? Shumë njerëz mund të mos e kenë dëgjuar emrin, por kanë shumë gjasa të kenë ndërvepruar me të çdo ditë. PHP është shkurtesë për “PHP: Hypertext Preprocessor”. Bëhet fjalë për një gjuhë programimi me kod të hapur, e cila punon në pjesën e pasme të një serveri. Ajo mundëson përpunimin e të dhënave për faqet e internetit, në mënyrë që përdoruesit të shohin një faqe të lexueshme dhe funksionale.
PHP u zhvillua në fillim të viteve 1990 për të lehtësuar krijimin e faqeve dhe aplikacioneve dinamike. Edhe sot vazhdon të përdoret gjerësisht, duke u bërë bazë për platforma të njohura si Wikipedia, dyqanet online dhe WordPress. Kur viziton një faqe, kodi PHP mbledh dhe përpunon të dhënat, pastaj i shndërron ato në përmbajtje që mund të lexohet nga përdoruesi. PHP përdoret gjithashtu për të krijuar mjete që ndihmojnë në ndërtimin ose përshpejtimin e zhvillimit të aplikacioneve në internet.
Ndër platforma më të njohura që mbështeten te kjo gjuhë janë Laravel, Symfony dhe Drupal. Sipas kompanisë së sigurisë kibernetike Wiz, e cila mori rol edhe në zbulimin e dobësive kritike të PHP-së të bëra publike këtë javë, PHP fuqizon 70 për qind të faqeve të internetit në botë. Mirëmbajtja e saj bëhet nga një organizatë jofitimprurëse, PHP Foundation, e përbërë nga individë dhe kompani që varen nga kjo gjuhë programimi dhe që synojnë të sigurojnë zhvillimin dhe qëndrueshmërinë afatgjatë.
Sa i përket dobësive, studiues dhe organizata të sigurisë kibernetike zbuluan këtë javë dy probleme në PHP. Ato paralajmëruan se këto dobësi mund të vënë në rrezik faqe interneti në mbarë botën. Wiz dhe Calif thanë se dobësitë, të cilave u është dhënë emri “php2shell”, janë të natyrshme në vetë gjuhën e programimit. Sipas tyre, problemet prekin versionet e PHP-së të publikuara gjatë dekadës së fundit. Ryan Austin, studiues në Calif, i cili kontribuoi në zbulimin e problemeve, tha për BBC se kjo ishte “dobësia më serioze” që ai kishte zbuluar ndonjëherë.
Në një publikim në blogun e saj, Wiz shpjegoi se, në kushte të caktuara, hakerët mund të shfrytëzojnë “php2shell” për të marrë kontrollin e serverëve të prekur dhe për të vjedhur të dhëna konfidenciale. Kjo, sipas kompanisë, do të thotë se çdo gjë e ndërtuar mbi PHP mund të jetë e ekspozuar ndaj rrezikut. Inteligjenca artificiale, sipas shpjegimeve për BBC-në, mund t’i bëjë sulme të tilla më të lehta dhe më të shpejta. Paul Spain, drejtor ekzekutiv i Gorilla Cyber Security, vlerësoi se dobësia mund të prekë miliona e miliona faqe interneti. Jill Slay, studiuese e sigurisë kibernetike në Universitetin e Adelaide-s, theksoi se pasojat do të ishin shkatërruese nëse hakerët ose shtetet do ta shfrytëzonin këtë dobësi për të marrë të dhëna private nga faqet e internetit.
Alarmi ka sjellë ndërprerje të shërbimeve në disa vende dhe në fusha të ndryshme, nga platformat e lojërave deri te portalet qeveritare dhe forumet online. Ndër institucionet e prekura është Wikimedia, organizata pas enciklopedisë online Wikipedia, e cila i ka çaktivizuar disa prej sistemeve të saj si masë paraprake. Po ashtu, faqe dhe shërbime online u vunë jashtë funksionit nga qeveria finlandeze, Këshilli Bashkiak i Edinburgut dhe BBC-ja. Edhe agjencia e sigurisë kibernetike e Holandës ka çaktivizuar faqen e saj të internetit, ndërsa faqja e Universitetit të Gjenevës u çaktivizua të mërkurën, pas një thirrjeje nga Ekipi i Reagimit ndaj Emergjencave Kompjuterike të Bashkimit Evropian (CERT-EU) pas zbulimit të dobësisë. Në Skoci, një numër organizatash publike, përfshirë këshillat bashkiakë dhe bordet shëndetësore, i kanë çaktivizuar gjithashtu faqet e tyre. Ekspertë paralajmëruan se dobësia mund t’i ekspozojë më shumë ndaj sulmeve faqet që nuk mirëmbahen siç duhet, veçanërisht ato të organizatave të vogla.
Botuar fillimisht në Telegrafi